 THIẾT KẾ WEB CHUYÊN NGHIỆP
 PHÒNG MARKETING THUÊ NGOÀI
 QUẢNG CÁO ĐA NỀN TẢNG
 CHĂM SÓC WEB & SEO TỔNG THỂ
 THIẾT KẾ PHẦN MỀM QUẢN LÝ
 THIẾT KẾ HỒ SƠ NĂNG LỰC
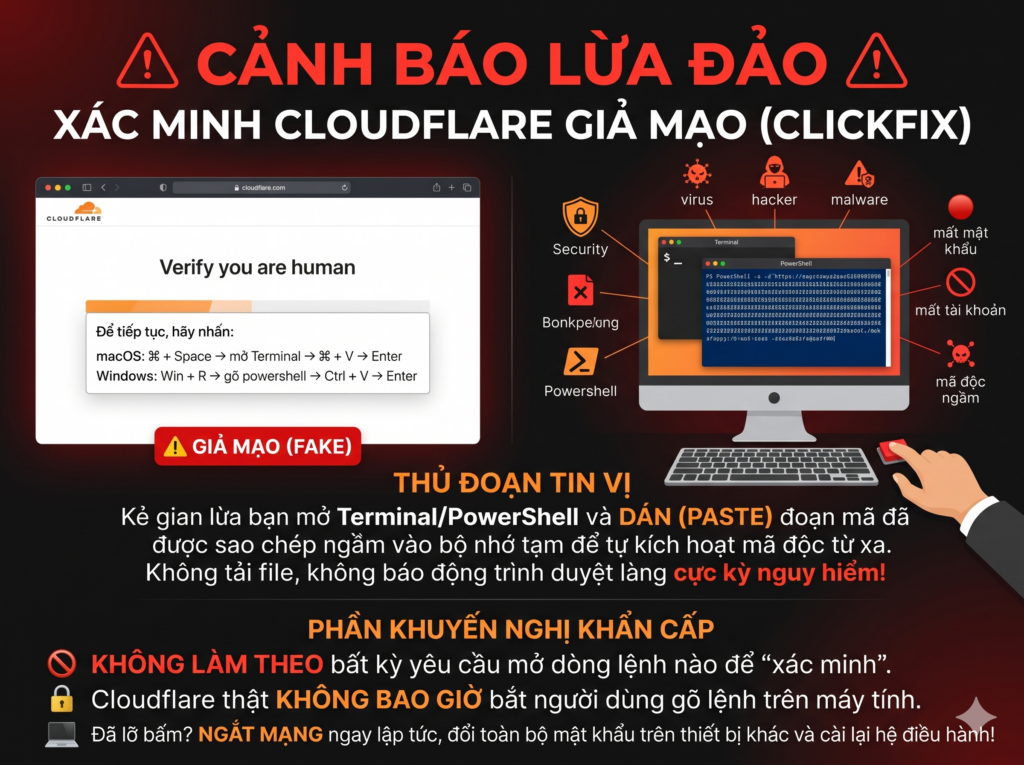
Gần đây, một hình thức tấn công mạng tinh vi mang tên ClickFix đang bùng phát mạnh mẽ, nhắm thẳng vào thói quen lướt web hằng ngày của người dùng máy tính (cả Windows và macOS). Kẻ gian lợi dụng giao diện xác minh bảo mật quen thuộc của Cloudflare (“Verify you are human”) để đánh lừa nạn nhân tự tay cài đặt mã độc lên thiết bị của chính mình.
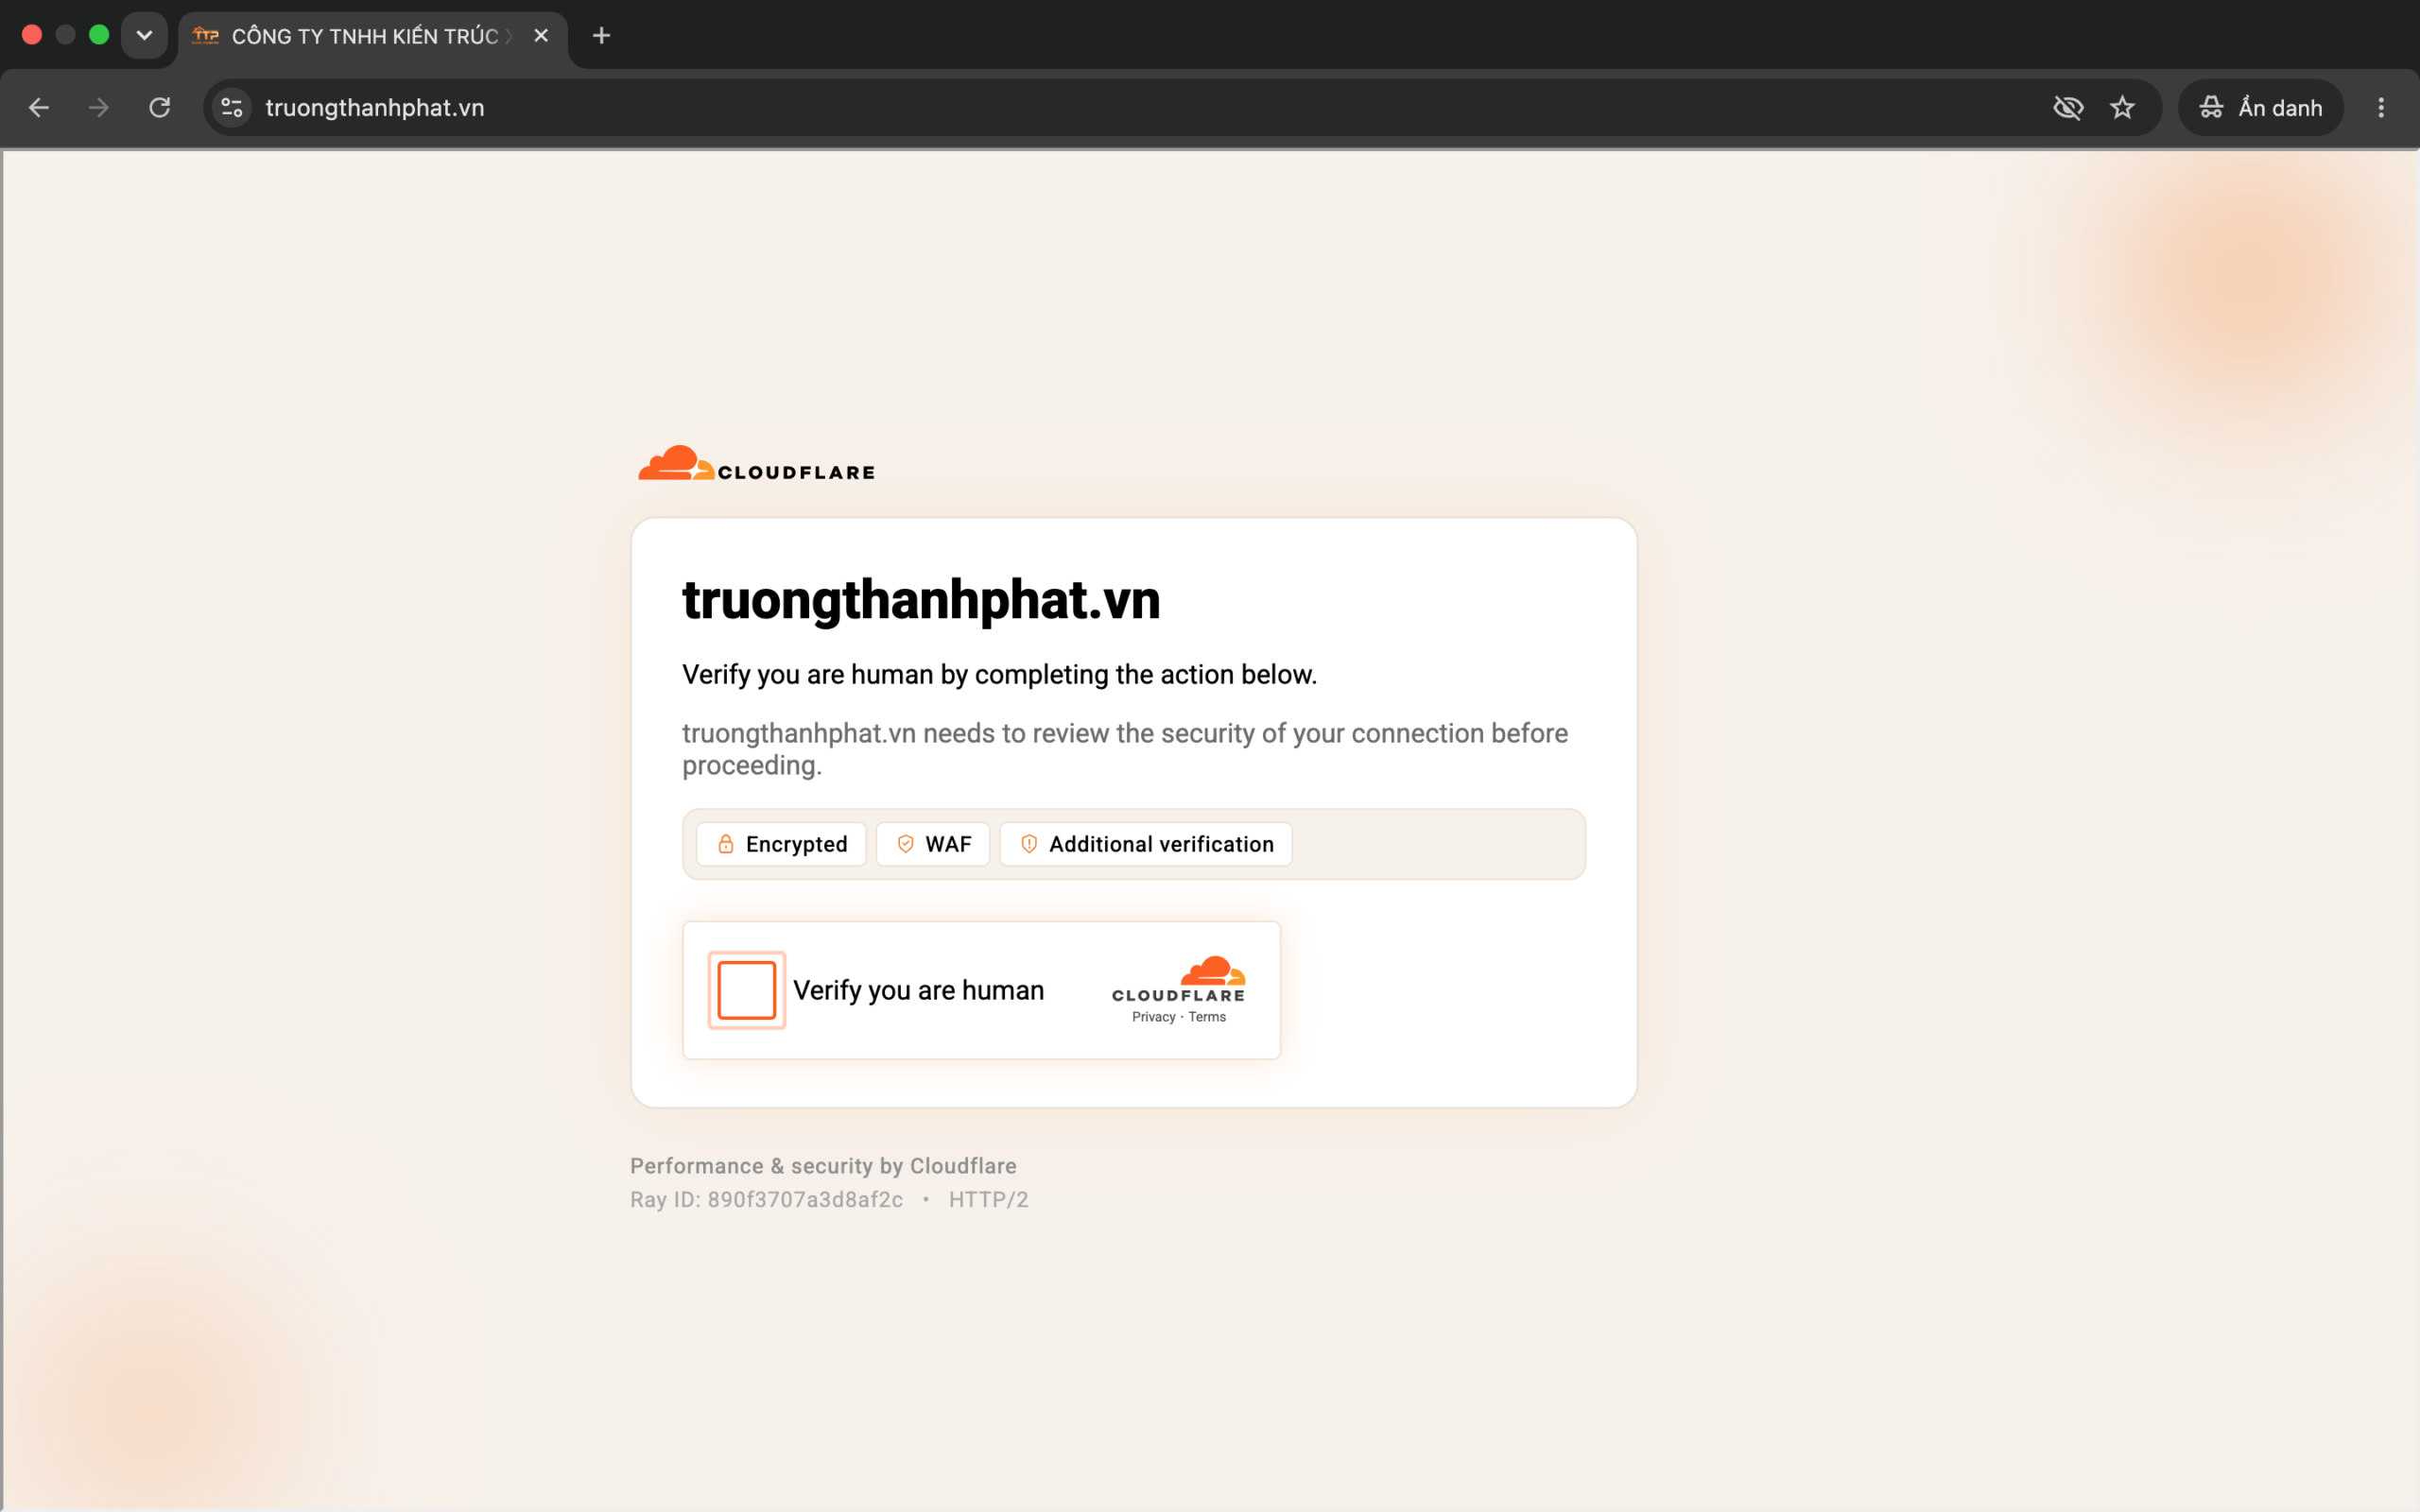
Chiêu thức lừa đảo diễn ra như thế nào?
Khi bạn truy cập vào một trang web bị hacker chèn mã độc (thường là các trang tin tức, blog hoặc website doanh nghiệp kém bảo mật), một cửa sổ bật lên (popup) có giao diện giống hệt màn hình kiểm tra của Cloudflare sẽ xuất hiện. Tuy nhiên, thay vì chỉ yêu cầu bạn tích vào ô vuông thông thường, màn hình giả mạo này lại đưa ra hướng dẫn các bước “xác minh thủ công”:
-
Trên Windows: Yêu cầu nhấn tổ hợp phím
Windows + R(hoặc mở PowerShell / CMD), sau đó nhấnCtrl + VvàEnter. -
Trên macOS: Yêu cầu nhấn
Command (⌘) + Space, gõ mởTerminal, sau đó nhấnCommand (⌘) + VvàEnter.
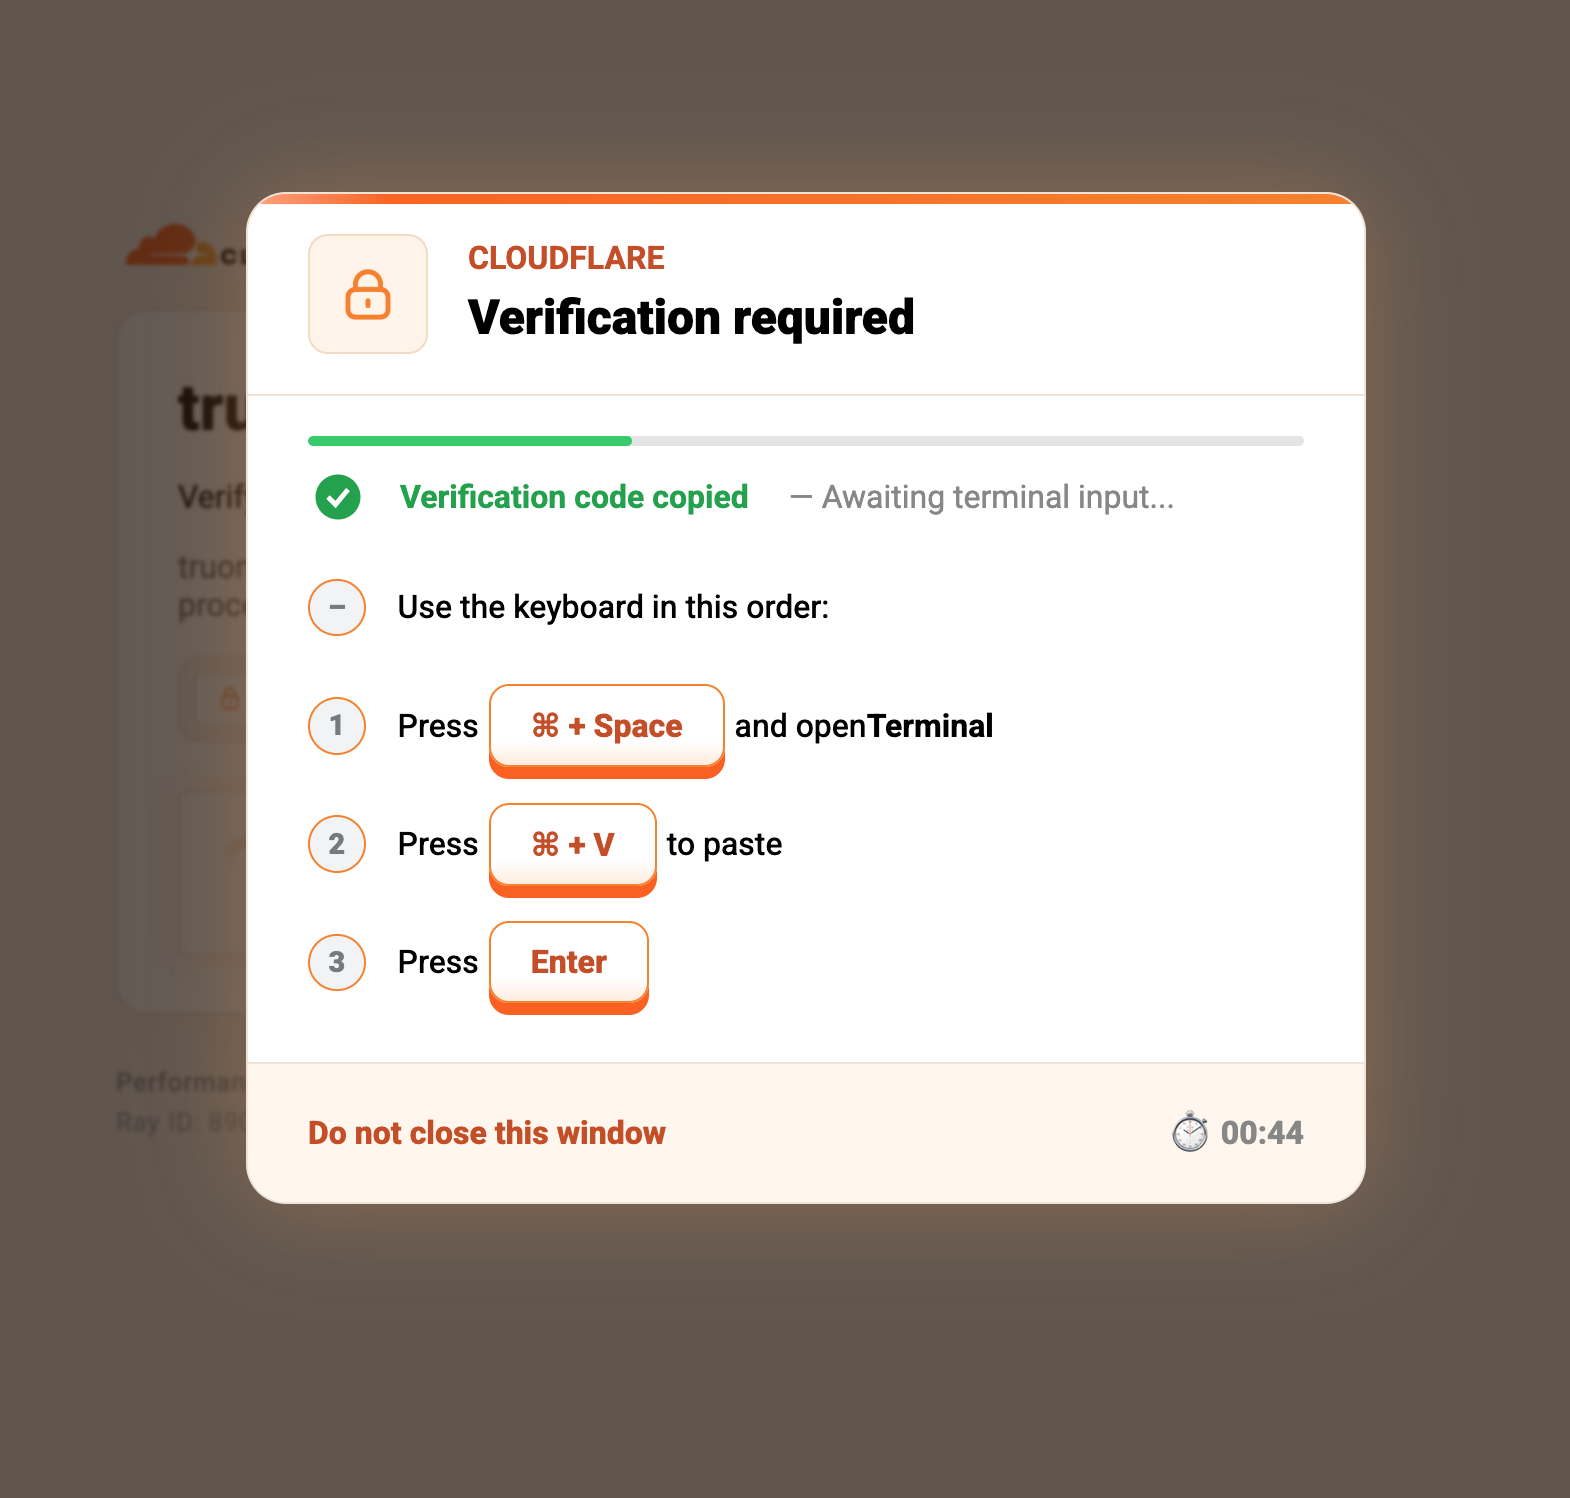
Sự thật nguy hiểm đằng sau thao tác “Dán” (Paste)
Ngay khoảnh khắc cửa sổ giả mạo hiện lên, đoạn mã ngầm trên trang web đã tự động sao chép (copy) một dòng lệnh độc hại vào bộ nhớ tạm (Clipboard) của máy tính bạn. Khi bạn làm theo hướng dẫn và nhấn Ctrl + V (hoặc ⌘ + V) rồi nhấn Enter, bạn đã vô tình ra lệnh cho hệ điều hành tải và thực thi trực tiếp mã độc từ máy chủ của tin tặc.
Vì chính người dùng là người mở công cụ dòng lệnh của hệ thống để chạy mã, mọi lớp rào cản bảo vệ của trình duyệt web đều bị vô hiệu hóa. Nguy hiểm hơn, dòng mã độc này thường chạy trực tiếp trên bộ nhớ RAM và tự xóa dấu vết ngay sau khi hoàn tất, nên bạn sẽ không thấy bất kỳ tệp lạ nào xuất hiện trong thư mục Tải xuống (Downloads).
Hậu quả nghiêm trọng
Chỉ trong vài giây sau khi nhấn Enter, các dòng mã độc đánh cắp thông tin (Infostealer) sẽ âm thầm quét toàn bộ dữ liệu trên máy tính của bạn, bao gồm:
-
Toàn bộ mật khẩu đã lưu trên trình duyệt (Chrome, Safari, Edge…).
-
Cookie phiên đăng nhập (giúp hacker chiếm quyền truy cập Facebook, Gmail, tài khoản ngân hàng, ví điện tử mà không cần mật khẩu hay mã xác thực 2FA).
-
Các tệp tài liệu quan trọng lưu trên máy.
Nguyên tắc vàng để tự bảo vệ bản thân
-
Tuyệt đối không làm theo: Cloudflare thật không bao giờ yêu cầu người dùng mở Terminal, PowerShell hay hộp thoại Run để dán bất kỳ đoạn mã nào. Nếu gặp yêu cầu này, hãy đóng ngay tab trình duyệt đó.
-
Xử lý ngay nếu đã lỡ thao tác: Nếu lỡ dán lệnh và nhấn Enter, hãy ngắt kết nối Wi-Fi/mạng ngay lập tức. Dùng một thiết bị sạch khác (như điện thoại) để đổi toàn bộ mật khẩu quan trọng và bấm “Đăng xuất khỏi tất cả các thiết bị” trên các tài khoản mạng xã hội, email. Sau đó, hãy sao lưu dữ liệu cá nhân và cài đặt lại hệ điều hành để đảm bảo an toàn tuyệt đối.
Hãy chia sẻ cảnh báo này đến đồng nghiệp, bạn bè và người thân để tránh trở thành nạn nhân của bẫy lừa đảo nguy hiểm này!



 Facebook
 TikTok
 Zalo Tư Vấn